

服务器安全组只开放22端口,还有必要修改SSH端口吗?
云主机安装完成,安全组仅放行22端口。很多教程和运维同行都会建议:尽快把SSH端口改成10022、2222这类非默认端口,不然会被全网持续扫描爆破。
改完之后,SSH日志里的爆破记录会大幅减少,看起来清净很多,不少运维会觉得加固完成。但这里有个核心问题:修改SSH端口这件事,到底属于有效安全加固,还是单纯的心理安慰?
站在站长和云服务器运维实战角度,直接聊聊这件事的真实价值、适用场景和优先级。
修改SSH端口:它到底能干什么,不能干什么
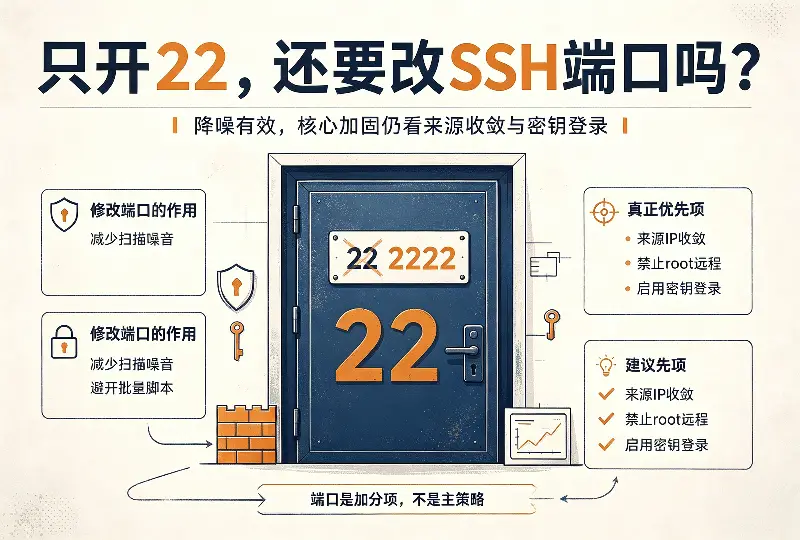
先说结论:修改端口有一定作用,但不属于安全加固里收益最高的操作。只修改端口,其他安全策略不动,相当于仅仅更换门锁的锁孔,锁芯还是弱密码。
公网上大量自动化扫描脚本,优先扫描22、3389、3306、6379这类知名默认端口。将SSH更换到非标准端口,能避开大部分批量扫段脚本,直接减少爆破日志里的无效失败记录,起到降噪效果。
可以实现的效果:
- 减少爆破日志噪音,降低无脑批量扫描命中概率
- 减少日志刷屏,方便排查真实业务异常
几乎无法实现的防护:
- 无法抵御定向、针对性的攻击者(对方可全端口扫描)
- 不能替代SSH密钥登录
- 不能替代禁止root远程登录策略
- 不能替代安全组限制来源IP、跳板机访问的方案
很多人踩一个认知误区:日志里面爆破记录变少,就代表服务器变安全。这个逻辑并不成立。自动化扫段的脚本变少,不等于服务器的安全门槛提高。
什么时候适合修改SSH端口?
我运维服务器时,只有满足下面场景,才会考虑修改SSH端口:
- 服务器SSH需要对大范围网段开放,暂时无法收紧来源IP
- 爆破日志量巨大,大量垃圾日志干扰故障排查,需要降噪
- 已经完成密钥登录、关闭root远程、安全组IP收敛,改端口作为锦上添花的补充手段
不建议优先去改端口的场景:
- 安全组可以限制仅放行办公出口IP或者跳板机,却不去配置,只折腾端口
- root远程登录+密码认证同时开启,只修改端口,基础漏洞依旧存在
- 修改端口后没有做好文档记录,紧急场景下自己无法连接服务器,造成业务事故
运维最需要规避的,不是配置不够炫酷,而是操作失误把自己锁在服务器外面。修改端口前,务必保留一个已经登录的SSH会话,新窗口测试新端口连通性成功之后,再关闭旧会话。
服务器SSH加固,按收益从高到低排序
不要陷入端口修改的争论,安全加固要优先做高收益操作,推荐顺序:
- 收敛访问来源:安全组/防火墙仅放行可信IP,只允许指定IP访问SSH
- 禁止root账号远程登录,使用普通用户搭配sudo权限管理服务器
- 启用SSH密钥登录,条件允许直接关闭密码登录
- 部署fail2ban,自动拦截高频爆破IP
- 最后才考虑修改SSH端口,作为附加降噪手段
如果仅仅做最后一步,前面几项基础安全策略全部不配置,不要认为服务器已经足够安全。
实操修改SSH端口,容易踩的几个坑
1.云安全组与sshd配置必须同步修改
只修改sshd监听端口,安全组依旧放行22端口,外部依旧可以扫描旧端口;只在安全组开放新端口,但是sshd配置没改,自己会直接无法连接服务器。
2.不要迷信小众端口带来的安全感
专业攻击者会进行全端口扫描,不存在所谓“神秘端口”。端口只是访问入口,不能当成口令使用。
3.同步更新文档、跳板机配置
修改端口后,堡垒机、运维文档、同事连接配置需要同步更新,否则值班运维应急操作时无法连接服务器。
SSH配置示例(根据发行版调整,不要直接盲敲)
# /etc/ssh/sshd_config
# Port 2222
# PermitRootLogin no
# PasswordAuthentication no   #确认密钥可用之后,再关闭密码登录

#校验配置是否存在语法错误
sudo sshd -t
#重载ssh服务生效
sudo systemctl reload sshd
操作前置要求:新端口提前在云安全组放行;保留控制台应急登录通道,防止端口配置错误无法远程连接。
SSH端口和挖矿、服务器入侵的关系
服务器被扫描、爆破,最终被植入挖矿程序,入侵入口绝大多数都是弱密码、root远程开放、中间件裸奔等问题。单纯使用22端口本身,不会直接导致服务器被入侵。
端口仅仅是自动化扫描脚本优先盯上的入口。入口好找,但登录鉴权防护到位,风险可控;如果账号防护薄弱,就算换到冷门端口,依旧会被攻破。
总结
安全组只开放22端口,要不要修改SSH端口?
可以修改,用来减少扫描噪音,作为安全加固的加分项,但不能当成核心防护策略。真正高价值的操作,是IP来源收敛、关闭root远程登录、启用密钥登录。
如果当下只能做一项安全加固,优先把安全组配置为仅允许可信IP访问SSH,远比纠结22端口还是2222端口更加实用。
欢迎交流:你们生产环境SSH端口还保留22吗?修改端口之后,爆破日志的变化有多大?





暂无评论内容