什么是SYN攻击?SYN攻击原理、危害及服务器防御方法
一、SYN攻击到底是什么
做建站和服务器运维的朋友,几乎都会碰到SYN攻击。 它属于门槛很低、十分常见的拒绝服务攻击,不会窃取服务器数据,也不会入侵篡改站点内容,唯一目的就是挤占服务器各项资源,致使网站无法正常访问。 攻击者操作简单、成本低廉,个人小站、中小企业业务服务器,都很容易遭到这类攻击骚扰。
二、大白话看懂TCP三次握手:正常访问网站的过程
可以把服务器建立连接比作打电话沟通,理解起来格外轻松: 1. 手机、电脑向服务器发起访问申请,等同于拨打电话; 2. 服务器接收请求,提前预留端口与内存资源,并做出回应,告知对方已收到请求,等待最终确认; 3. 客户端完成确认,通信通道正式搭建完毕,网页内容顺利加载出来。 以上三步完整走完,才算是一次正常有效的用户访问。
三、SYN攻击拖垮服务器的完整过程
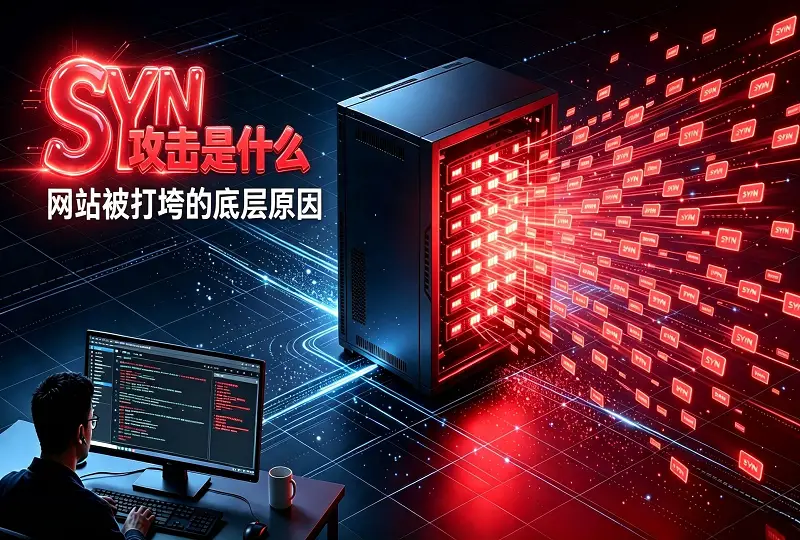
攻击核心就是卡在握手第二步,无休止消耗服务器资源: 1. 攻击者批量伪造无数虚假IP,不间断向服务器发送大量连接请求; 2. 服务器逐条进行回应,持续分配资源,静静等待客户端的确认消息; 3. 这些IP均为虚构地址,永远不会返回确认数据包; 4. 服务器内部积攒了海量悬而未决的半连接请求; 5. 连接队列被彻底塞满,内存、端口资源耗尽,真实访客再也无法接入网站。 简单来讲:靠大批量虚假访客占位排队,把正常用户全都排挤在外。
四、网站遭遇SYN攻击之后的实际状况
1. 页面加载缓慢、频繁访问超时,站点时断时续; 2. 服务器负载居高不下,CPU满载运行,整机卡顿严重; 3. 网站后台、数据接口、配套小程序全部停用; 4. 大流量攻击场景下,服务器会直接卡死宕机、被迫重启。 站点一旦无法访问,最直接的损失就是业务停滞、客户不断流失。
五、站长日常在用的SYN攻击防御手段
1、开启SYN Cookies(首选必备防御)
主流Linux系统都预装了这项功能,也是运维圈内通用基础配置。 开启之后,服务器不会预先分配连接资源,只有核验到用户合法的确认报文,才会创建正式连接。 从根源避免半连接队列被填满,日常小规模SYN攻击基本都能抵御住。
2、缩短无效连接的等待超时时间
系统默认对失效半连接的保留时间偏长,极易堆积大量无用连接占用资源。 调低超时时长,系统会定时自动清理过期闲置连接,快速回收端口和内存,缓解攻击带来的压力。
3、防火墙管控单个IP连接频次
恶意攻击的特征就是短时间疯狂发包。 借助防火墙设定规则,限制单一IP短时间内新建连接的上限,可以有效拦截端口扫描、恶意高频发包等行为。
4、大流量轰炸选用高防IP流量清洗
外贸站点、企业官网这类需要长期稳定对外访问的业务,如果频繁遭受高强度SYN攻击,普通防护难以支撑。 接入高防IP之后,机房节点会自动甄别并清洗攻击流量,过滤恶意数据包,只放行正常用户访问。
六、总结
SYN攻击是最基础、覆盖面最广的网络攻击类型。 刚开通的裸服务器默认防护偏弱,轻微攻击就会造成站点瘫痪。 普通站长无需繁杂配置,只需开启SYN Cookies,搭配简单防火墙规则,就能抵挡绝大多数日常SYN攻击,保障网站平稳运行。





- 最新
- 最热
只看作者